Beim Crossover-Meetup der Requirements Engineers and Business Analysts Vienna mit dem VÖSI bei Cloudflight wurde die erste Version des Österreichischen Frameworks für digitale Souveränität (ÖFdS) vorgestellt.
Die Kernaussage: Digitale Souveränität ist eine eigene Anforderungsquelle. Der Fachbereich nennt sie selten von selbst. Darum berät RE hier aktiv und setzt Leitplanken.
Digitale Souveränität heißt, selbst über Daten, Systeme und Prozesse zu bestimmen. Was das bedeutet, ist für jedes Unternehmen anders. Wir erheben sie daher als funktionale Anforderungen, Qualitätsanforderungen und Rahmenbedingungen.
Das Thema betrifft jedes digitale Produkt, also auch Anbieter und Hersteller.
Worum es geht
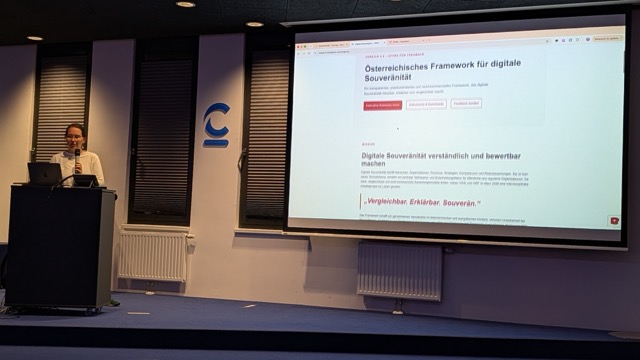
Digitale Souveränität ist für Requirements Engineers kein Randthema. Sie ist eine eigene Anforderungsquelle, so wie der Fachbereich oder der Gesetzgeber. Anlass war ein Crossover-Meetup der Requirements Engineers and Business Analysts Vienna mit dem VÖSI, zu Gast bei Cloudflight. Lorena Mazuré Loos (Cloudflight) und Thomas Kiniger (EBCONT) haben dort die erste Version des Österreichischen Frameworks für digitale Souveränität (ÖFdS) vorgestellt.
Souveränität als Anforderungsquelle
Normalerweise ist der Weg klar: die Organisation hat Wissen, der Fachbereich bringt es zu uns, und wir im RE machen daraus Anforderungen. Das Ergebnis geht in die Beschreibung sowie an Entwicklung und Betrieb. Digitale Souveränität kommt an zwei Stellen in diesen Ablauf: beim Fachbereich und direkt beim RE.
Was heißt digitale Souveränität?
Digitale Souveränität heißt: Ein Unternehmen bestimmt selbst über seine Daten, Systeme und Prozesse. Das klingt einfach. Der Haken ist, dass es für jedes Unternehmen etwas anderes bedeutet. Ein Handwerksbetrieb braucht etwas anderes als eine Bank oder eine Behörde.
Souveränität ist also kein fertiges Paket. Wir müssen sie erheben wie jedes andere Thema. Laut IREB gibt es dafür drei Arten von Anforderungen:
- Funktionale Anforderungen: Was das System tun soll, zB alle Daten in einem offenen Format exportieren.
- Qualitätsanforderungen: Wie gut es das tun soll, zB Verfügbarkeit auch ohne den Hauptanbieter.
- Rahmenbedingungen: Was von außen vorgegeben ist, zB welches Recht gilt.
Bei Souveränität landen viele Punkte bei den Rahmenbedingungen. Aber bei weitem nicht alle.
Das Cloud Sovereignty Framework
Das Cloud Sovereignty Framework der EU-Kommission teilt Souveränität in acht Ziele (Objectives). Jedes Ziel liefert Fragen, und jede Frage kann zu einer Anforderung werden.
Nr. | Ziel | Typische Frage im RE |
|---|---|---|
1 | Strategisch | Wie abhängig sind wir langfristig von diesem Anbieter? |
2 | Rechtlich | Welches Recht gilt? Stichwort US Cloud Act. |
3 | Daten & KI | Wo liegen die Daten, und wer hat die Schlüssel? |
4 | Operativ | Wer betreibt das System, und geht es auch ohne den Anbieter weiter? |
5 | Lieferkette | Von wem hängen Anbieter und Komponenten selbst ab? |
6 | Technologisch | Gibt es offene Standards und einen Weg hinaus? |
7 | Sicherheit & Compliance | Welche Nachweise gibt es, zB ISO 27001? |
8 | Nachhaltigkeit | Wie steht es um Energie und Ressourcen? |
Die Tabelle ist kein Formular zum Abhaken. Sie zeigt, wo wir nachfragen müssen.
SEAL: Wie souverän ist souverän genug?
SEAL steht für Sovereignty Effectiveness Assurance Level. Es beschreibt in fünf Stufen, wie weit die Souveränität einer Lösung reicht.
SEAL | Schwerpunkt |
|---|---|
0 | Keine Zusicherung |
1 | Juristisch |
2 | Daten |
3 | Technologisch |
4 | Technologie & Betrieb |
Für RE ist das sehr praktisch. Wir müssen nicht mehr über "möglichst souverän" diskutieren. Wir legen eine Zielstufe als Anforderung fest, und die ist prüfbar.
Das ÖFdS des VÖSI
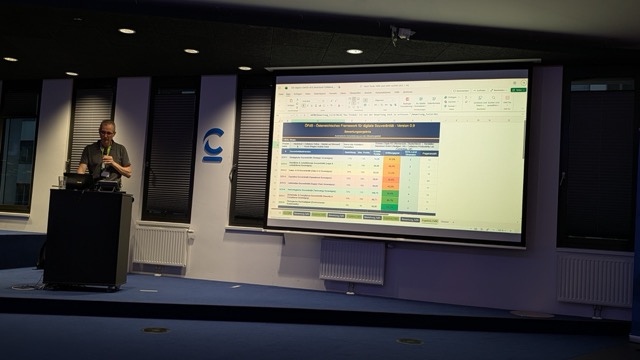
Das ÖFdS kombiniert das EU Cloud Sovereignty Framework mit den Souveränitätskriterien des deutschen BSI und und wurde von rund 40 Köpfen unterschiedlicher Disziplinen und Organisationen in Österreich auf ausgewogene Beine gestellt. Es besteht aus drei Kernkomponenten (Vorschau beim VÖSI):
- Software BOM, ein Verzeichnis im Stil einer "Bill of Materials": maschinenlesbar und mit eigenem Datenmodell.
- Standardisierter Fragenkatalog mit rund 300 Fragen: für eine strukturierte Bestandsaufnahme.
- Einheitliches Bewertungsmodell: Scoring und Risikobewertung für eine objektive Vergleichbarkeit.
Für uns im RE ist der Zweck spannend: Das ÖFdS ist als standardisierte Anforderungsdefinition gedacht, zB für öffentliche Ausschreibungen in Österreich. Besonders nützlich ist der Fragenkatalog. Er ist im Grunde eine fertige Grundlage für die Erhebung und wir müssen die Fragen nicht selbst erfinden, nur die richtigen auswählen. Das ist auch Arbeit, aber die angenehmere.
Nicht nur Cloud
Das Thema beginnt bei der Cloud, bleibt dort aber nicht stehen. Die gleichen Fragen gelten für jedes digitale Produkt. Damit betrifft es nicht nur Kunden, sondern auch Anbieter und Hersteller. Wer Software baut oder verkauft, wird diese Fragen bald von seinen Kunden hören.
Fazit
Digitale Souveränität ist eine Anforderungsquelle wie jede andere. Sie hat nur einen Nachteil: Sie meldet sich selten von selbst. Mit dem Cloud Sovereignty Framework, SEAL und dem VÖSI-Fragenkatalog haben wir die Werkzeuge, um sie trotzdem zum Reden zu bringen.
Unsere Aufgabe im RE: beraten, Leitplanken setzen und die richtigen Fragen stellen. Am besten, bevor der Vertrag unterschrieben ist.